

Se dici Cybersecurity, qualcuno ti dirà “Ti serve un S.O.C.”!!!
Se dici Cybersecurity, qualcuno ti dirà “Ti serve un S.O.C.”!!!
Basta pronunciare la parola Cybersecurity a un evento aziendale, in una riunione commerciale o tra imprenditori, che quasi sicuramente qualcuno ti dirà: "Ti serve un SOC", assumendo subito dopo l’atteggiamento di chi ti ha dato la pillola magica che tutto risolve! Da quando i servizi di S.O.C. (Security Operations Center) e le piattaforme di monitoraggio collegate si sono democraticizzati – diventando accessibili a un pubblico più ampio di aziende– ci sembra che tutti si siano attivati immediatamente per cavalcarne l'onda. Del resto, la logica commerciale è pienamente comprensibile. Se non si possiedono competenze verticali in ambito Cyber o se si fatica a progettare un'infrastruttura resiliente, proporre il SOC come la panacea di tutti i mali è una scorciatoia rassicurante. Un pacchetto pronto all'uso, un bollino di garanzia da vendere all'imprenditore per fargli credere che, da quel momento in poi, la sua azienda sia al riparo da qualsiasi tempesta.
Prima di proseguire, facciamo una premessa fondamentale, per evitare fraintendimenti:
NON siamo contro il SOC!!
Anzi, crediamo che il monitoraggio continuo sia un elemento indispensabile all’interno di una strategia di sicurezza strutturata.
Ciò che contestiamo fortemente è la narrazione commerciale che lo circonda:
Non venire a raccontarci che la tua azienda è al sicuro o che hai risolto la sicurezza informatica solo perché hai acquistato e acceso un SOC, senza prima aver verificato le fondamenta.
Costruire una casa partendo dal tetto
Nel mondo reale delle PMI italiane, la maggior parte dei problemi di sicurezza risiede a monte, nell’architettura di base. E la regola d’oro dell’ingegneria non cambia: quando si costruisce una casa, si parte dalle fondamenta, non dal tetto.
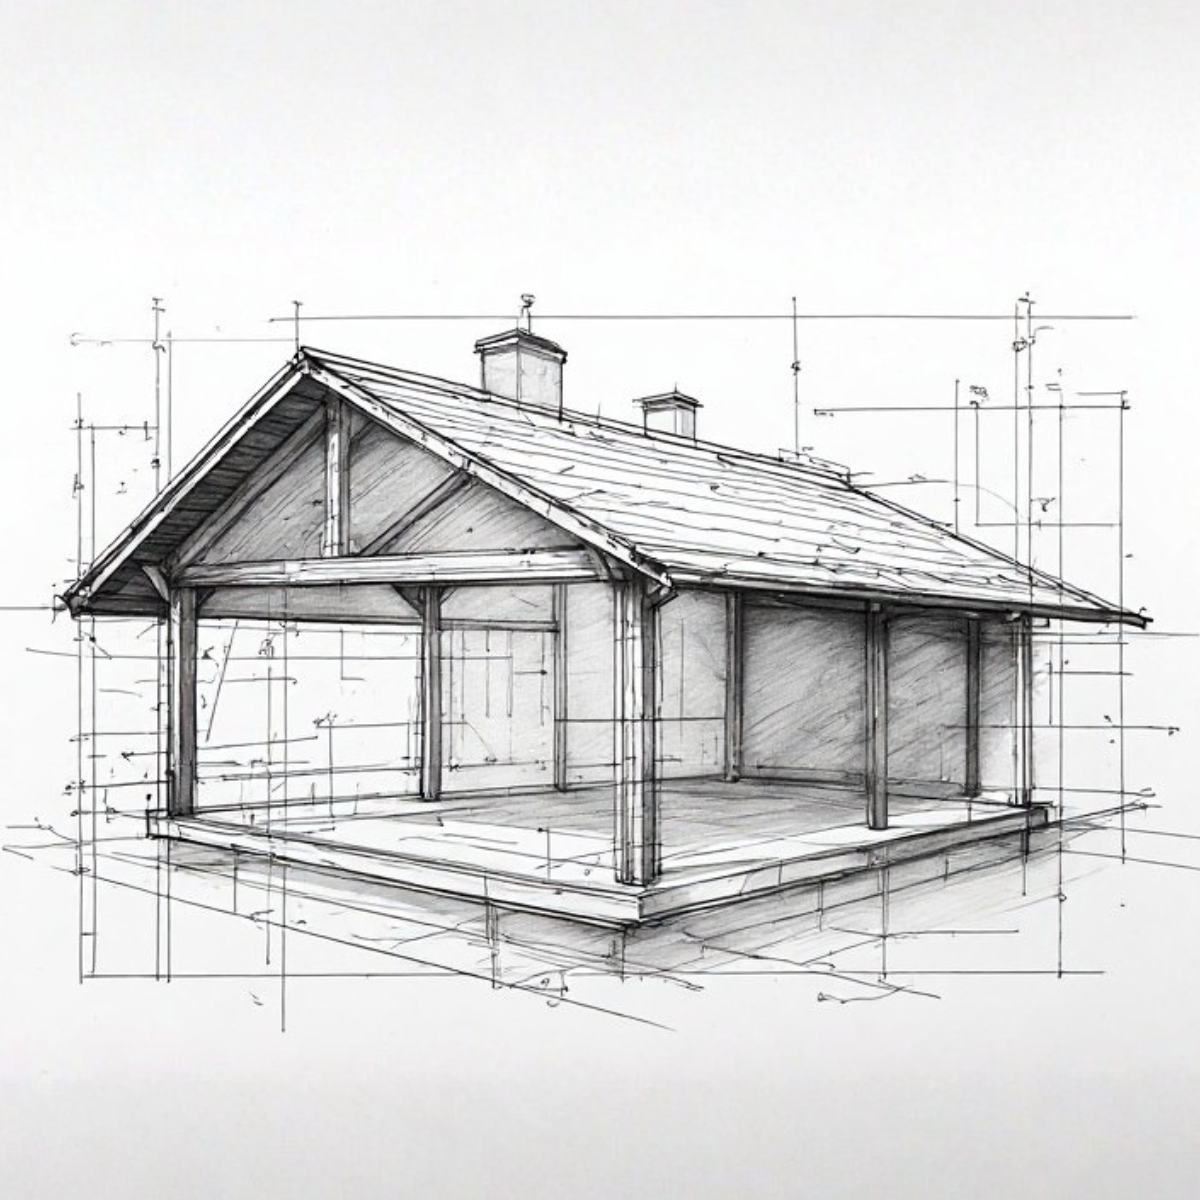
Immagina di trovarti in un'azienda in cui:
- Manca una reale segmentazione della rete.
- L'igiene informatica quotidiana è lacunosa.
- Non esiste una difesa rigorosa delle identità.
- Non esiste una difesa rigorosa delle identità. Soprattutto, degli amministratori di sistema
In un contesto del genere, a cosa serve realmente un SOC?
Se un attaccante riesce ad acquisire le credenziali di un account privilegiato, ai registri del monitoraggio apparirà semplicemente come un utente legittimo che sta svolgendo il suo normale lavoro. Nessun allarme critico scatterà. L’attaccante eluderà il SOC alla grande, muovendosi indisturbato all’interno del perimetro aziendale.
Dietro a questa corsa al “ SOC per tutti” c’è spesso una mancanza di preparazione e di cultura cyber da parte di chi propone questi strumenti. Intendiamoci: non è colpa degli imprenditori, che giustamente fanno un altro mestiere e cercano soluzioni concrete a un rischio reale. La responsabilità è di un mercato IT che preferisce vendere l’ennesimo “elisir magico” preconfezionato invece di progettare la sicurezza by design, partendo dalle persone, dai processi e dall’organo di governo dell’azienda.
ll punto di partenza: misurare le fondamenta prima di scegliere gli strumenti
La Cybersecurity non è un prodotto che si acquista a scaffale, ma un percorso progressivo. Prima di delegare la tranquillità aziendale a una console di monitoraggio, serve una fotografia oggettiva della situazione reale.
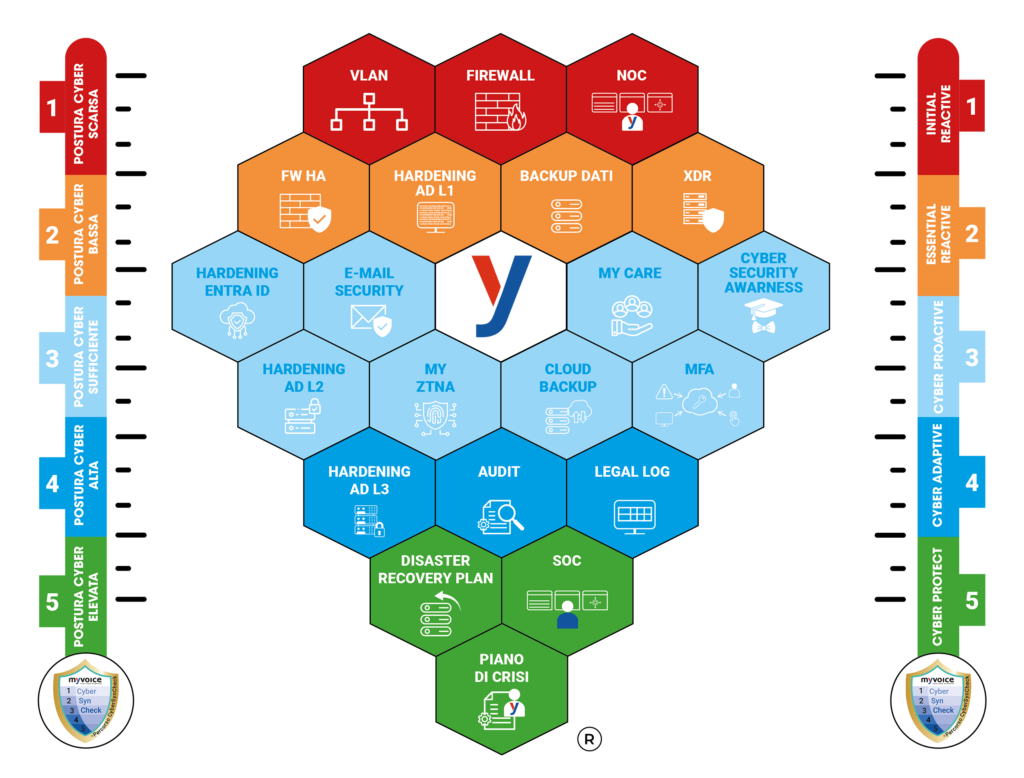
Per questo a maggio del 2025, abbiamo sviluppato CyberSynCheck®, il nostro modello proprietario progettato per valutare la postura cyber dell’azienda secondo il paradigma Zero Trust — l’approccio più avanzato ed efficace oggi disponibile — e misurare la tua reale “temperatura cyber”.
Non è un semplice audit tecnico, ma il vero punto di partenza per costruire una strategia solida oggi e nel futuro, trasformando la sicurezza informatica da spesa oscura a investimento misurabile. Al termine dell’analisi CyberSynCheck®, l’azienda ottiene elementi concreti:
- Una radiografia chiara della posizione attuale.
- Un punteggio oggettivo di consapevolezza cyber.
- Un percorso mirato per migliorare la postura di sicurezza.
- Una stima trasparente degli investimenti necessari.
- Una roadmap temporale per crescere step by step.
Solo con questi dati misurati in mano un imprenditore può avere la certezza che gli investimenti in sicurezza stiano davvero funzionando.
Dalla strategia al campo: l'Offensive Mindset e la Business Unit SafeBreach
Questa visione strategica si regge su una competenza tecnica profonda, costruita sul campo. In My Voice non ci accontentiamo di simulazioni teoriche o checklist sulla carta: grazie alla nostra Business Unit dedicata SafeBreach e alle attività di Infrastructure Penetration Testing e Red Teaming, affrontiamo la sicurezza adottando esattamente la stessa mentalità, gli stessi strumenti e le stesse tecniche degli attaccanti reali (Offensive Mindset).
Non facciamo ipotesi: eseguiamo attacchi veri, controllati e documentati per mettere alla prova le difese e verificare se i controlli esistenti — incluso lo stesso SOC — sono davvero in grado di rilevare e bloccare un’intrusione, oppure se lasciano varchi aperti. È proprio questo lavoro sul campo che rafforza ogni giorno le nostre competenze e ci permette di parlare di Cybersecurity con assoluta cognizione di causa, guidando le aziende lontano dalle false promesse di mercato.
Prima il percorso, poi gli strumenti
Un SOC funziona ed esprime tutto il suo valore solo quando poggia su una rete segmentata, su identità privilegiate protette e su una governance consapevole. Senza queste basi, rischia di trasformarsi in un costo fisso che restituisce una falsa percezione di tranquillità.
Vuoi capire qual è il reale stato di salute della tua infrastruttura prima di investire in nuovi strumenti (o per verificare se quelli che hai già funzionano davvero)?

Secondo le rilevazioni dell'Osservatorio Cybersecurity & Data Protection del Politecnico di Milano, nel 2025 la spesa in cybersecurity in Italia ha superato la quota record di 2,78 miliardi di euro (con un trend in continua crescita) Un
Nel mondo dell’Information Technology, il cambiamento è l’unica costante. Tuttavia, ci sono momenti in cui le dinamiche dei colossi del software generano vere e proprie scosse di terremoto a lungo
In My Voice, la Cybersecurity viene prima di tutto. Non è solo un claim, ma il DNA di un’azienda che ha deciso di riscrivere le regole del gioco. Tutto parte